
İçindekiler
Keylogger, klavyede yapılan tuş girişlerini kaydederek parola ve mesaj gibi bilgileri toplayabilen yazılım veya donanımdır. Kötü amaçlarla kullanıldığında hesapların ve kişisel verilerin güvenliğini riske atabilir. Keylogger tespiti için cihazdaki uygulamaları, izinleri ve hesap etkinliklerini kontrol etmek gerekir.
Keylogger Nasıl Çalışır?
Keylogger, klavyeyle girilen bilgileri kaydetmek için kullanılan bir araçtır. Bazı kullanım senaryoları yetkili izleme veya güvenlik testleriyle ilgili olsa da kötü amaçlı keylogger’lar kullanıcıdan habersiz çalışarak parolaları, mesajları ve diğer hassas bilgileri toplamayı hedefleyebilir. Bu nedenle cihazda bilinmeyen bir uygulama veya şüpheli erişim fark edildiğinde kaynağını araştırmak önemlidir.
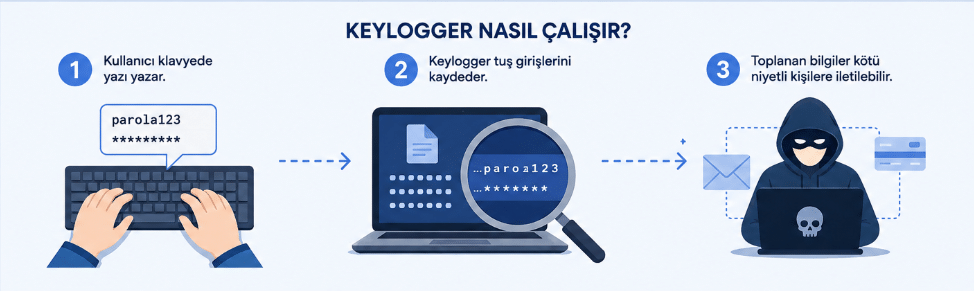
Keylogger’lar genel olarak yazılım tabanlı veya donanım tabanlı olabilir. Yazılım tabanlı türler cihaza yüklenen zararlı bir uygulamanın ya da başka bir kötü amaçlı yazılımın parçası olarak çalışabilir. Donanım tabanlı türler ise klavye ile bilgisayar arasına yerleştirilen fiziksel bir cihaz gibi görünebilir. Her iki durumda da amaç, tuş girişlerini kaydetmektir; ancak tespit ve müdahale yöntemleri farklıdır.
Keylogger’lar bazen daha geniş bir tehdit zincirinin parçası olarak kullanılır. Örneğin kullanıcıya sahte bir dosya indirtmek veya zararlı bir uygulama yükletmek, cihazda istenmeyen yazılımların çalışmasına yol açabilir. Bu tür tehditlerin genel çerçevesini anlamak için casus yazılımlar hakkında bilgi edinmek, keylogger’ın diğer zararlı yazılımlarla ilişkisini değerlendirmeye yardımcı olur.
Keylogger Tespit Etmek İçin Hangi Belirtiler Kontrol Edilmeli?
Keylogger tespit sürecinde tek bir belirtiye dayanarak karar verilmemelidir. Telefonun veya bilgisayarın yavaşlaması, pil tüketiminin artması ya da uygulamaların beklenmedik şekilde davranması farklı nedenlerden kaynaklanabilir. Daha anlamlı bir değerlendirme için bilinmeyen uygulamalar, olağan dışı izinler, güvenlik uyarıları ve hesap hareketleri birlikte incelenmelidir.
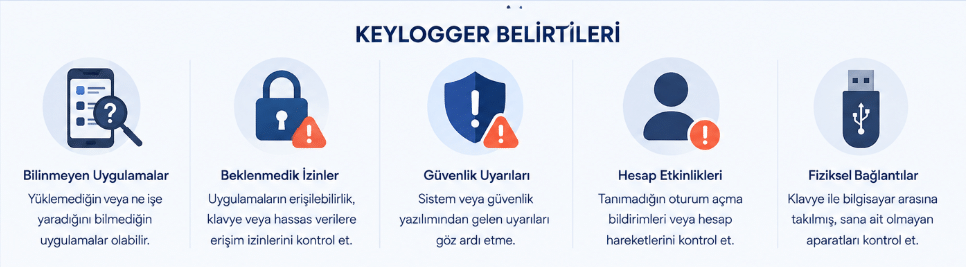
Kontrol sırasında şu işaretlere dikkat edebilirsin:
- Bilinmeyen uygulamalar: Yüklediğini hatırlamadığın veya işlevini açıklayamadığın uygulamaları incele. Uygulamanın adını, geliştiricisini ve kaynağını kontrol et.
- Beklenmedik izinler: Bir uygulamanın erişilebilirlik hizmetlerine, klavye işlevlerine veya hassas verilere erişmesi için geçerli bir neden olup olmadığını değerlendir.
- Güvenlik uyarıları: İşletim sisteminin veya güvenlik yazılımının verdiği zararlı uygulama uyarılarını göz ardı etme.
- Hesap etkinlikleri: Tanımadığın oturum açma bildirimleri, cihazlar veya hesap hareketleri olup olmadığını kontrol et.
- Fiziksel bağlantılar: Klavye kablosu ile bilgisayarın USB girişi arasına takılmış, size ait olmayan bir aparat olup olmadığına bakın.
Keylogger nasıl anlaşılır sorusunun tek bir kesin yanıtı yoktur. Bazı zararlı yazılımlar görünür bir belirti oluşturmadan çalışabilir; buna karşılık performans sorunları da tek başına keylogger bulunduğunu göstermez. Şüphe varsa cihazı güvenilir bir güvenlik aracıyla taramak, işletim sistemini güncellemek ve hesap güvenliğini ayrıca kontrol etmek gerekir.
Android Keylogger ve iPhone Keylogger Nasıl Kontrol Edilir?
Android keylogger şüphesinde öncelikle yüklü uygulamaları, hassas izinleri ve etkin klavye hizmetlerini incelemek gerekir. iPhone’da ise klavye ayarları, uygulama izinleri ve yapılandırma profilleri kontrol edilmelidir. Menü isimleri ve konumları cihaz modeline ve işletim sistemi sürümüne göre farklılık gösterebilir.
Aşağıdaki tablo, iki işletim sisteminde kontrol edilmesi gereken temel alanları karşılaştırır. Bu kontroller şüpheli ayarları fark etmeye yardımcı olur ancak tek başına cihazda keylogger bulunduğunu veya bulunmadığını kesin olarak kanıtlamaz.
| Kontrol alanı | Android | iPhone |
| Klavye | Etkin klavyeleri ve özel erişimleri kontrol et | Ayarlar → Genel → Klavye → Klavyeler |
| Uygulama izinleri | Erişilebilirlik ve özel uygulama erişimlerini incele | Ayarlar → Gizlilik ve Güvenlik |
| Profil ve yönetim | Cihaza göre değişen yönetim ayarlarını incele | Ayarlar → Genel → VPN ve Aygıt Yönetimi |
| Güvenlik kontrolü | Google Play Protect ile uygulama taraması yap | iOS’u güncelle ve hesap etkinliğini kontrol et |
Android telefonda kontrol adımları:
- Yüklü uygulamaları incele: Ayarlar → Uygulamalar bölümünü aç. Tanımadığın veya ne amaçla yüklendiğini bilmediğin uygulamaları kontrol et. Bir uygulamanın adını tanımaman tek başına zararlı olduğu anlamına gelmez; kaynağını ve işlevini de araştır.
- Özel erişimleri kontrol et: Ayarlar bölümündeki Erişilebilirlik menüsünde etkin hizmetleri incele. Telefonunda mevcutsa Özel uygulama erişimi ve Bildirim erişimi gibi bölümlere de bak. Tanımadığın bir uygulamanın hassas erişimlere sahip olması durumunda neden bu izinleri kullandığını doğrula.
- Etkin klavyeyi doğrula: Ayarlar → Sistem veya Genel yönetim → Klavye bölümünden etkin klavyeleri kontrol et. Menü yolu markaya göre değişebilir. Bilinmeyen bir klavye görürsen kaynağını araştır; güvenilir olduğundan emin değilsen devre dışı bırakıp bilinen bir klavyeyi seç.
- Güvenlik taraması yap: Google Play Store’u aç, profil simgesine dokun ve Play Protect bölümünden uygulama taraması başlat. Uyarı çıkarsa ayrıntılarını inceleyerek önerilen işlemleri uygula.
- Güncellemeleri yükle: Android ve uygulama güncellemelerini kontrol et. Şüpheli uygulamayı kaldıramıyorsan veya olağan dışı erişimler sürüyorsa cihaz üreticisinin destek yönergelerine başvur.
iPhone’da kontrol adımları:
- Yüklü klavyeleri incele: Ayarlar bölümünden etkin klavyeleri kontrol et. Tanımadığın veya güvenilir olmayan klavyeleri kaldır.
- Uygulama izinlerini kontrol et: Gizlilik ve Güvenlik ayarlarından uygulamaların kamera, mikrofon, konum ve diğer hassas verilere erişim izinlerini incele.
- Profil ve yönetim ayarlarını incele: Cihazda yüklü yapılandırma profillerini ve yönetim kayıtlarını kontrol et. Tanımadığın profillerin kaynağını doğrula.
- Güvenlik güncellemelerini yap: iOS sürümünün güncel olduğundan emin ol. Kullanılabilir güncellemeleri yükle.
- Hesap etkinliğini kontrol et: Apple Hesabı’na bağlı cihazları ve oturumları incele. Tanımadığın erişimler varsa hesap güvenliğini sağlamak için parolanı değiştir ve iki faktörlü kimlik doğrulamayı etkinleştir.
Bu adımlar şüpheli uygulama ve ayarları belirlemeye yardımcı olur ancak tek başına cihazda keylogger bulunmadığını kesin olarak kanıtlamaz. Şüphe devam ediyorsa cihazın resmî destek kanalından yardım al.
Keylogger Nasıl Kaldırılır?
Keylogger bulunduğundan şüpheleniyorsan ilk olarak hassas işlemleri bu cihazda yapmayı bırak ve önemli hesaplarını güvenilir başka bir cihazdan güvenceye al. Özellikle parola veya hesap bilgilerinin ele geçirilmiş olabileceğini düşünüyorsan, temiz olduğu doğrulanmamış cihaz üzerinden yeni parolalar girmekten kaçın.
Ardından şu adımları uygula:
- Cihazı güvenlik açısından değerlendir: Şüpheli bir uygulama veya güvenlik uyarısı varsa ayrıntılarını incele. Aktif bir saldırıdan şüpheleniyorsan cihazın internet bağlantısını geçici olarak kesmek, devam eden veri aktarımını sınırlamaya yardımcı olabilir.
- Şüpheli uygulamayı kaldır: İşletim sisteminin uygulama yönetimi üzerinden tanımadığın ve zararlı olduğuna dair yeterli bulgu bulunan uygulamayı kaldır. Uygulama kaldırılamıyorsa veya tekrar ortaya çıkıyorsa üreticinin yönergelerini takip et.
- Güvenlik taraması yap: Güncel ve güvenilir bir güvenlik aracıyla tarama gerçekleştir. Android’de Play Protect’i de kullanabilirsin. Tarama sonucu temiz çıksa bile bu, her tür tehdidin kesin olarak bulunmadığı anlamına gelmez.
İhtiyacına uygun antivirüs programları hakkında bilgi edinerek cihazını korumak için hangi özelliklerin önemli olduğunu değerlendirebilirsin. - İşletim sistemini ve uygulamaları güncelle: Güncellemeler bilinen güvenlik açıklarının kapatılmasına yardımcı olabilir.
- Parolaları değiştir: Temiz ve güvenilir bir cihazdan e-posta, bankacılık ve diğer önemli hesaplarının parolalarını değiştir. Mümkünse çok faktörlü kimlik doğrulamayı etkinleştir ve tanımadığın oturumları kapat.
- Gerekirse fabrika ayarlarına dön: Şüpheli davranışlar devam ediyorsa veya cihazın güvenliğini yeniden sağlayamıyorsan önemli dosyalarını dikkatle yedekleyip fabrika ayarlarına dönmeyi değerlendirebilirsin. Yedekten geri yüklerken şüpheli uygulamaları yeniden yüklememeye dikkat et.
Bir cihazda keylogger şüphesi varsa hesap güvenliği de ayrıca ele alınmalıdır. Zararlı uygulama kaldırılmış olsa bile daha önce ele geçirilmiş parolalar değiştirilmeli ve hesap oturumları kontrol edilmelidir. İşletme cihazlarında ise müdahale öncesinde kurumun BT veya bilgi güvenliği ekibiyle iletişime geçmek daha doğru olabilir.
Keylogger Saldırılarından Nasıl Korunulur?
Keylogger riskini azaltmak için uygulamaları güvenilir kaynaklardan indirmek, işletim sistemini güncel tutmak ve gereksiz izinleri kapatmak gerekir. E-posta veya mesajla gelen şüpheli dosyaları açmamak, bilinmeyen bağlantılara giriş bilgilerini yazmamak ve hesaplarda çok faktörlü kimlik doğrulama kullanmak da korumayı güçlendirir.
Güncel bir güvenlik çözümü, zararlı yazılımların tespit edilmesine yardımcı olabilir. Güvenlik yazılımı kullanmak tek başına yeterli değildir; uygulama izinleri, güncellemeler ve kullanıcı davranışları da önem taşır.
Kimlik bilgilerini çalmayı hedefleyen tehditler yalnızca keylogger’larla sınırlı değildir. Phishing (oltalama) saldırıları üzerinden kullanıcılar sahte giriş sayfalarına yönlendirilebilir. Bu nedenle web sitesi adresini kontrol etmek, beklenmedik parola taleplerine temkinli yaklaşmak ve giriş bildirimlerini incelemek gerekir.
Kurumsal ortamlarda güvenlik duvarı gibi ağ güvenliği önlemleri de savunmanın bir parçasıdır; ancak tek başına keylogger’ları tespit edeceği varsayılmamalıdır. Güvenlik önlemleri, cihazların ve ağların birlikte korunmasını hedeflemelidir.
Güvenlik açısından önemli olan bu araçların çalışma mantığını ve kötüye kullanım risklerini anlamaktır. Başkasının bilgisi veya izni olmadan tuş girişlerini kaydetmek, kişisel verileri ihlal edebilir ve hukuki sonuçlar doğurabilir. Güvenlik testleri yalnızca açık izin alınmış sistemlerde yürütülmeli; kurumlar genel riskleri değerlendirirken siber saldırılardan korunma yöntemleri hakkında bilgi edinerek çok katmanlı bir koruma yaklaşımı benimsemelidir.