
İçindekiler
Domain Controller Nedir? Etki Alanı Denetleyicisi Ne İşe Yarar?
Domain Controller (etki alanı denetleyicisi), kurumsal ağlarda kullanıcı ve bilgisayar hesaplarının merkezi olarak yönetilmesini sağlayan sunucudur. Kimlik doğrulama işlemlerini gerçekleştirir ve güvenlik politikalarının uygulanmasını destekler. Genellikle Microsoft Active Directory altyapısıyla birlikte kullanılır.
Domain Controller ile Etki Alanı Arasındaki İlişki
Etki alanı bu hesapların, güvenlik gruplarının ve ilgili kaynakların ortak bir dizin yapısı altında organize edildiği mantıksal yönetim alanıdır.
Etki alanı (domain), özellikle çok sayıda çalışanı ve bilgisayarı bulunan kuruluşlarda merkezi yönetim oluşturmak için kullanılır. Her bilgisayarda ayrı kullanıcı hesapları oluşturmak yerine çalışanların kimlik bilgileri merkezi bir dizinde tutulabilir. Böylece kullanıcı hesaplarının açılması, devre dışı bırakılması ve belirli kaynaklara erişimlerinin düzenlenmesi daha kolay yönetilebilir.
Etki alanı adı, bu mantıksal yapıyı tanımlayan isimdir. Active Directory ortamlarında etki alanları genellikle DNS adlandırma sistemini kullanır. Örneğin ad.example.com, bir kuruluşun Active Directory etki alanını temsil edebilir. Kullanıcılar ve bilgisayarlar bu ad üzerinden ilgili ağ hizmetlerini bulabilir.
Active Directory etki alanı adı ile internette kullanılan web sitesi alan adı aynı kavram değildir. Bir kuruluşun example.com adresinde web sitesi bulunurken şirket içindeki kullanıcı hesapları ad.example.com etki alanında yönetilebilir. Her iki yapı DNS adlarını kullansa da farklı işlevlere sahiptir.
Domain Controller, bu etki alanındaki dizin hizmetlerini sunan bileşendir. Microsoft altyapılarında bu görev, Active Directory Domain Services (AD DS) adı verilen hizmet üzerinden gerçekleştirilir. Aynı etki alanında birden fazla denetleyici bulunabilir ve bunlar ortak dizin verilerini paylaşarak çalışabilir.
Domain Controller’ın Temel Görevleri
Domain Controller, kullanıcıların oturum açma taleplerini değerlendirir, bilgisayar hesaplarını yönetir ve tanımlanan güvenlik politikalarının ilgili sistemlere ulaştırılmasına yardımcı olur.
Kullanıcı kimlik doğrulama, etki alanı denetleyicisinin başlıca görevlerinden biridir. Etki alanına bağlı bir bilgisayarda oturum açan kullanıcı, merkezi dizinde kayıtlı kimlik bilgileriyle doğrulanabilir. Böylece kuruluş, çalışanların hesaplarını tek bir yönetim yapısı üzerinden kontrol edebilir. Kimlik doğrulama işleminde Active Directory ortamının yapılandırmasına göre Kerberos veya NTLM gibi protokoller kullanılabilir.
Kullanıcı ve bilgisayar hesaplarının yönetimi, sistem yöneticilerinin çalışan hesaplarını merkezi olarak oluşturmasına, güncellemesine ve devre dışı bırakmasına olanak tanır. Örneğin şirketten ayrılan bir çalışanın hesabı devre dışı bırakıldığında bu hesabın etki alanı hizmetlerine erişimi sınırlandırılabilir. Hesapların gruplar altında düzenlenmesi de yetki yönetimini kolaylaştırır.
Grup İlkesi (Group Policy), etki alanındaki kullanıcı ve bilgisayarlar için merkezi yapılandırma kuralları oluşturulmasını sağlar. Parola politikaları, belirli güvenlik ayarları ve işletim sistemi yapılandırmaları bu mekanizma üzerinden yönetilebilir. Grup İlkesi nesnesinin bir kısmı Active Directory’de, ayar dosyaları denetleyiciler arasında çoğaltılan SYSVOL klasöründe tutulur. İlke nesneleri Active Directory ortamında saklanır; istemci bilgisayarlar kendilerine uygulanacak ayarları alarak işler.
Erişim yetkilerinin düzenlenmesi ise kullanıcıların hangi sistem veya kaynaklara erişebileceğinin yönetilmesini destekler. Active Directory grupları, dosya sunucuları ve kurumsal uygulamalardaki izinlerle ilişkilendirilebilir. Bununla birlikte etki alanı denetleyicisinin kullanıcıyı doğrulaması, bütün kaynaklara otomatik olarak erişim hakkı verildiği anlamına gelmez. İlgili kaynağın izinleri ayrıca değerlendirilir.
Bu merkezi yapı, çok sayıda kullanıcı hesabının ayrı bilgisayarlarda yönetilmesi ihtiyacını azaltır. Özellikle çalışan giriş çıkışlarının yoğun olduğu veya ortak güvenlik politikaları uygulayan kuruluşlarda hesap yönetiminin daha tutarlı yürütülmesini destekler.
Domain Controller ile Oturum Açma Süreci
Domain Controller, etki alanına bağlı bilgisayarlardan gelen oturum açma işlemlerinde merkezi kimlik doğrulama hizmeti sunar. Kullanıcı hesabının doğrulanması için bilgisayarın ilgili etki alanı denetleyicisine ulaşabilmesi ve gerekli ağ hizmetlerinin çalışması gerekir.
Bu süreçte DNS (Domain Name System) önemli bir görev üstlenir. DNS, bilgisayarların etki alanına hizmet veren denetleyicileri bulmasını sağlar. Active Directory, ilgili sunucuların keşfedilmesi için DNS kayıtlarından yararlanır. Bu nedenle yanlış DNS yapılandırmaları, kullanıcıların oturum açmasında veya etki alanı hizmetlerine erişmesinde sorun oluşturabilir.
Etki alanına bağlı bir Windows bilgisayarda çevrim içi oturum açma işlemi genel olarak şu şekilde gerçekleşir:
- Denetleyicinin bulunması: Bilgisayar, DNS kayıtları yardımıyla kullanılabilir bir etki alanı denetleyicisini belirler.
- Kimlik doğrulama talebi: Kullanıcının oturum açma bilgileri, kullanılan kimlik doğrulama protokolüne uygun şekilde değerlendirilir.
- Oturumun oluşturulması: Kimlik doğrulama başarılı olduğunda Windows kullanıcı için oturum oluşturur. Kullanıcının grup üyelikleri ve güvenlik bilgileri erişim işlemlerinde kullanılabilir.
- Politikaların uygulanması: Bilgisayar ve kullanıcı için geçerli Grup İlkesi ayarları, yapılandırılmış ilke işleme kurallarına göre alınır ve uygulanır.
Bu işlem sayesinde kullanıcılar, uygun yetkilere sahip olduklarında şirket içindeki farklı hizmetlere merkezi hesaplarıyla erişebilir. Ancak tek bir oturum açma işlemi, bütün uygulamaların aynı kimlik doğrulama mekanizmasını desteklediği anlamına gelmez.
Etki alanı denetleyicisine ulaşılamaması da her durumda bilgisayarın tamamen kullanılamayacağı anlamına gelmez. Windows, belirli koşullarda önceden oturum açmış kullanıcıların önbelleğe alınmış kimlik bilgileriyle yerel oturum açmasına izin verebilir. Bununla birlikte yeni kimlik doğrulama talepleri ve bazı ağ kaynaklarına erişim işlemleri etkilenebilir.
Kurulum İçin Sunucu ve Ağ Gereksinimleri
Domain Controller kurulumu, Active Directory Domain Services hizmetini çalıştırabilecek bir sunucu ve doğru yapılandırılmış ağ altyapısı gerektirir. Kuruluşun kullanıcı sayısı, şube yapısı ve güvenlik ihtiyaçları, kullanılacak sunucu kaynaklarının ve yönetim modelinin belirlenmesinde etkili olur.
Microsoft Active Directory ortamlarında etki alanı denetleyicisi oluşturmak için desteklenen bir Windows Server işletim sistemi kullanılır. Sunucuya AD DS rolü yüklendikten sonra mevcut bir etki alanına denetleyici olarak ekleme veya yeni bir etki alanı oluşturma işlemi gerçekleştirilir. Yalnızca Windows Server işletim sisteminin kurulmuş olması, sunucunun otomatik olarak Domain Controller görevini üstlendiği anlamına gelmez.
Kurulum öncesinde sunucunun IP adresi, DNS yapılandırması, ağ erişimi ve yönetici yetkileri değerlendirilmelidir. Sunucunun adresinin değişmemesi için uygun bir sabit IP planlaması yapılması önemlidir. Ayrıca istemci bilgisayarların etki alanı denetleyicisine ulaşabilmesi için gerekli DNS çözümlemesi ve ağ bağlantıları çalışır durumda olmalıdır.
Etki alanı denetleyicisi fiziksel veya sanal sunucu üzerinde çalıştırılabilir. Kullanılacak altyapının seçimi, kuruluşun kaynak ve erişilebilirlik gereksinimlerine bağlıdır. Farklı sunucu türleri arasındaki temel özelliklerin değerlendirilmesi, bu altyapı kararının verilmesine yardımcı olabilir.
Windows Server tabanlı bir altyapı oluşturmayı planlayan kuruluşlar, ihtiyaçlarına uygun işlemci, bellek ve depolama kaynaklarına sahip Windows sunucu seçeneklerini inceleyebilir. Sunucu hizmeti seçilirken Active Directory kurulumu için gerekli yönetim yetkilerinin, lisans koşullarının ve ağ özelliklerinin karşılandığı ayrıca doğrulanmalıdır.
Birden Fazla Etki Alanı Denetleyicisi Kullanımı
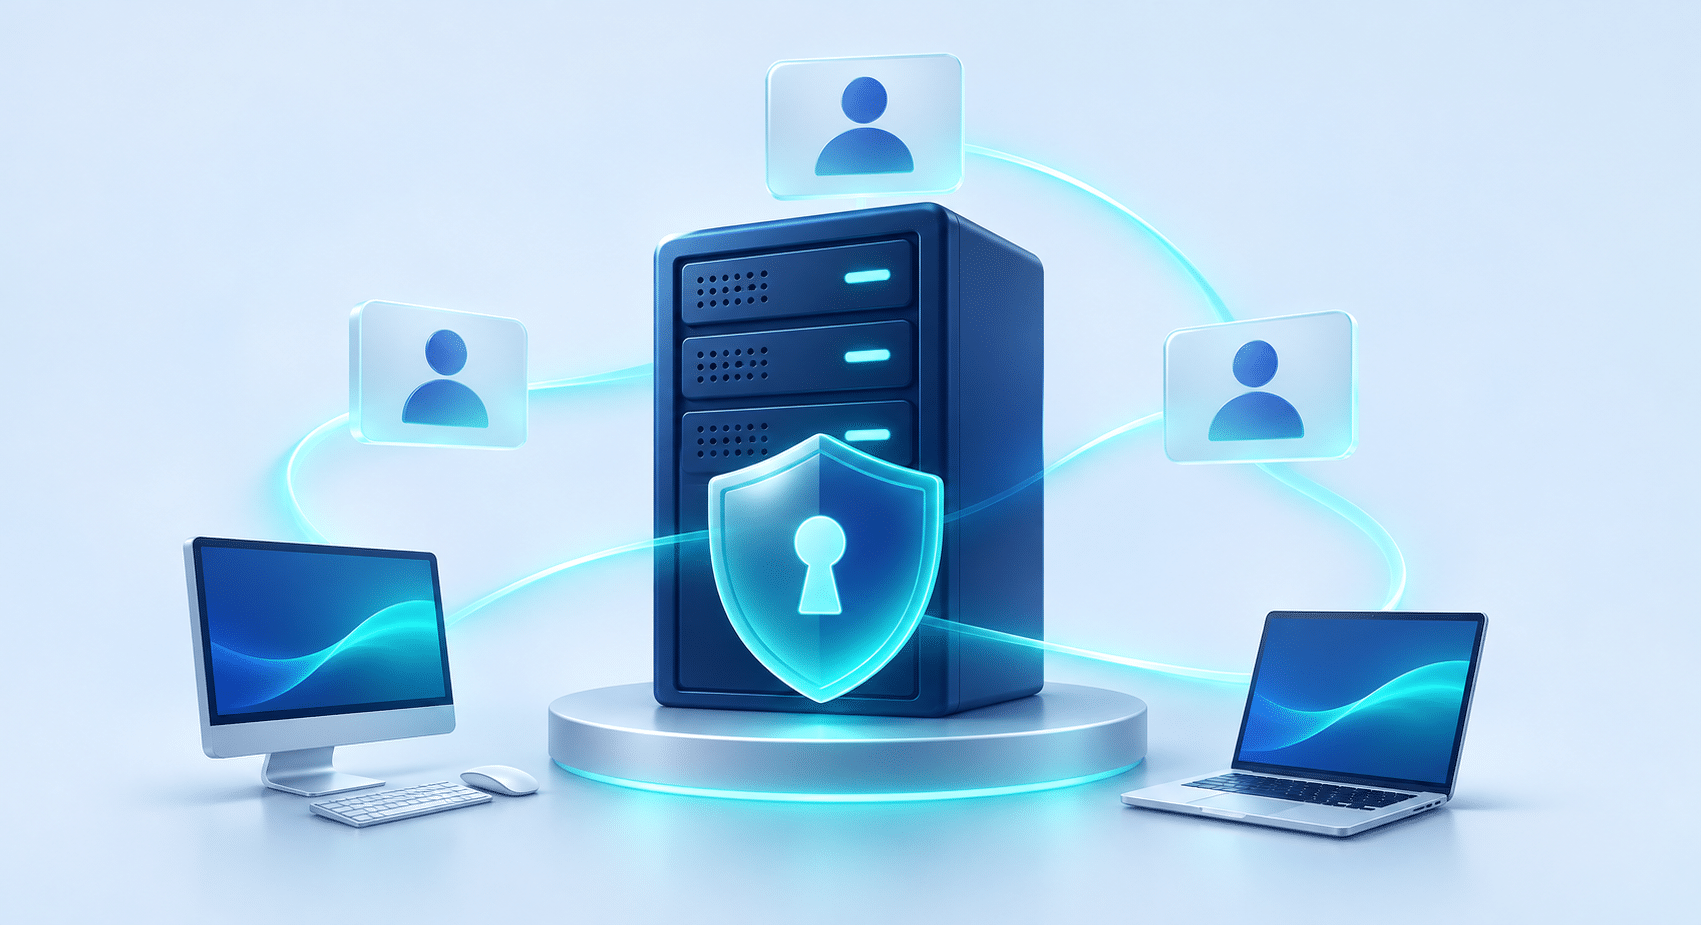
Domain Controller altyapısında birden fazla denetleyici kullanılması, kullanıcıların kimlik doğrulama hizmetlerine erişimini sürdürmeye yardımcı olabilir. Tek bir sunucuya bağımlılığın azaltılması, özellikle çok sayıda çalışanı veya farklı lokasyonlarda ofisleri bulunan kuruluşlar için önem taşır.
Active Directory ortamlarında aynı etki alanındaki denetleyiciler, dizin verilerindeki değişiklikleri replikasyon adı verilen eşitleme mekanizmasıyla birbirlerine aktarır. Örneğin bir kullanıcı hesabında yapılan değişiklik, uygun replikasyon koşulları sağlandığında diğer denetleyicilere de ulaşır. Böylece farklı sunucular ortak dizin verileriyle hizmet verebilir.
Bir denetleyici hizmet dışı kaldığında diğer denetleyiciler, ağ bağlantıları ve gerekli hizmetler uygun şekilde yapılandırılmışsa kimlik doğrulama isteklerini karşılamaya devam edebilir. Ancak birden fazla denetleyici bulunması bütün kesinti risklerini ortadan kaldırmaz. DNS erişimi, ağ bağlantıları ve belirli Active Directory işlemleri ayrıca değerlendirilmelidir.
Farklı şubelerde çalışan kuruluşlarda etki alanı denetleyicilerinin yerleşimi, bağlantı kapasitesi ve kullanıcı yoğunluğuna göre planlanabilir. Active Directory siteleri, ağ konumları arasındaki ilişkiyi tanımlamak ve istemcilerin uygun denetleyicilere yönlendirilmesini desteklemek için kullanılabilir.
Çoklu denetleyici yapısında replikasyon sağlığının düzenli kontrol edilmesi önemlidir. Sunucular arasında dizin verilerinin eşitlenememesi, kullanıcı veya grup değişikliklerinin farklı noktalarda tutarsız görünmesine neden olabilir. Bu nedenle erişilebilirlik planlaması, yalnızca ek sunucu kurulumuyla sınırlı tutulmamalıdır.
Güvenlik, Yedekleme ve Erişim Kontrolleri
Domain Controller, kullanıcı hesapları ve kimlik doğrulama altyapısıyla ilişkili kritik bilgiler barındırdığı için dikkatli yönetilmelidir. Denetleyicinin güvenliği, yalnızca kendi işletim sistemini değil, etki alanına bağlı kullanıcıların ve bilgisayarların güvenliğini de etkileyebilir.
Yönetici yetkilerinin sınırlandırılması, temel güvenlik önlemlerinden biridir. Etki alanı üzerinde geniş yetkilere sahip hesaplar yalnızca gerekli işlemler için kullanılmalı ve ayrıcalıklı erişimler düzenli olarak gözden geçirilmelidir. Sunucuların güvenlik güncellemelerinin uygulanması ve gereksiz hizmetlerin sınırlandırılması da saldırı yüzeyini azaltmaya yardımcı olur.
Yedekleme planlaması, Active Directory hizmetinin kurtarılabilirliğini destekler. Etki alanı denetleyicileri için sistem durumu (System State) yedekleri ve uygun geri yükleme prosedürleri değerlendirilmelidir. Yedeklerin alınması kadar, geri yükleme sürecinin test edilmesi ve yedeklerin yetkisiz erişime karşı korunması da önemlidir.
Uzaktan yönetim erişimi, yalnızca yetkili kişilerle sınırlandırılmalıdır. Turkticaret.Net üzerinden Windows Server hizmeti alan müşteriler, sunucularına erişmek için Windows sunucuya bağlanma adımlarını inceleyebilir. Etki alanı denetleyicilerinde uzaktan erişim sağlanırken ağ kısıtlamaları, güvenli yönetim bağlantıları ve kimlik doğrulama kontrolleri ayrıca uygulanmalıdır.
Sunucunun çalışma durumu, güvenlik olayları ve Active Directory hizmetleri düzenli olarak izlenmelidir. Oturum açma hatalarındaki artış, DNS sorunları veya replikasyon problemleri erken tespit edildiğinde kullanıcıların yaşayabileceği erişim kesintileri azaltılabilir. Bu kontrollerin sorumluluğu, kuruluşun BT yönetim süreçlerinde açıkça tanımlanmalıdır.
Kurumsal altyapıda teknik işletim desteğine ihtiyaç duyulduğunda sunucu yönetimi hizmetleri değerlendirilebilir. Hizmet kapsamı belirlenirken Active Directory yapılandırması, güvenlik politikaları, yedekleme ve kurtarma işlemlerinin hangi sorumluluklar altında yürütüleceği ayrıca netleştirilmelidir.